
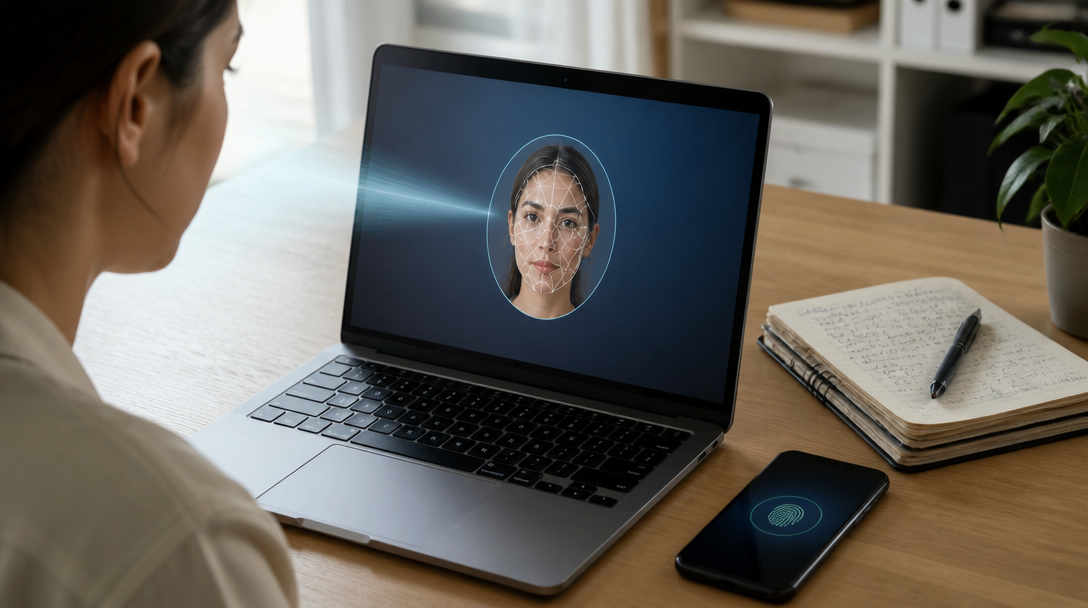
Telefon leží na stole, uživatel se podívá do kamery a během několika vteřin se dostane ke svému účtu. Nemusí si vybavovat složitou kombinaci znaků, opisovat kód z SMS ani hledat správce hesel. Přihlášení proběhne prostřednictvím zařízení, které už má v ruce, a biometriky, kterou používá každý den.
Právě tak má vypadat budoucnost digitální identity. Nejde přitom o vzdálený experiment technologických firem, ale o změnu, která se postupně dostává do běžných služeb i firemních systémů. Klasické heslo nezmizelo, jeho výsadní postavení se však začíná drolit.
Passkeys mění logiku přihlašování
Modernější alternativou jsou takzvané passkeys, tedy přístupové klíče. Uživatel si při jejich vytvoření nevolí heslo, které by se ukládalo na server a později posílalo při přihlášení. Zařízení vytvoří dvojici kryptografických klíčů. Veřejná část zůstane u služby, zatímco soukromá část je chráněná v telefonu, počítači nebo jiném zařízení.
Při přihlášení pak člověk potvrdí svou totožnost otiskem prstu, rozpoznáním obličeje nebo kódem k zařízení. Citlivý soukromý klíč přitom neopouští zařízení. Pro útočníka je proto výrazně těžší získat přihlašovací údaj tak, jak to běžně dělá prostřednictvím falešné stránky nebo podvodného e-mailu.
Hlavní rozdíl oproti heslům nespočívá jen v pohodlí. Passkeys jsou navržené tak, aby byly spojené s konkrétní internetovou adresou služby. Když uživatel otevře podvodnou kopii přihlašovací stránky, zařízení klíč nepoužije, protože adresa nesouhlasí. Phishing, který těží z lidské nepozornosti, tím ztrácí jednu ze svých nejúčinnějších cest.
Na papíře to může působit jako drobná technická změna. V praxi jde o posun od zapamatování tajemství k ověřování prostřednictvím zařízení a biometrie. Je to podobné jako rozdíl mezi klíčem, který nosíte v hlavě, a klíčem uloženým v bezpečné kapse telefonu.
Rychlý růst, ale ne okamžitá revoluce
Rozšíření passkeys už má měřitelné rozměry. V květnu 2026 se jejich počet celosvětově odhadoval na pět miliard. Devět z deseti lidí už o této technologii vědělo, alespoň jeden přístupový klíč si aktivovalo 75 procent uživatelů a pravidelně je používalo 49 procent.
Čísla ukazují zajímavý rozdíl mezi povědomím a návykem. Vysvětlit, co passkey znamená, je jednodušší než přesvědčit člověka, aby ho skutečně nastavil na všech důležitých účtech. Překážkou bývá obava ze ztráty telefonu, nejasnosti kolem synchronizace i prostý zvyk zadávat heslo tak, jak to lidé dělali roky.
Nabídka služeb se přesto rozšiřuje. Průzkum z roku 2025 ukázal, že passkeys podporovalo 48 ze 100 nejnavštěvovanějších webů. U devíti velkých poskytovatelů bylo pro tento způsob přihlášení způsobilých 93 procent účtů. Passkey mělo zaregistrováno 36 procent účtů a přes tuto metodu probíhalo 26 procent přihlášení.
To je dost na to, aby se změna začala projevovat v běžném používání, zároveň ale příliš málo na rychlé vypnutí hesel. Uživatelé mají účty roztroušené mezi bankami, e-shopy, sociálními sítěmi, pracovními nástroji a menšími službami, které nové standardy zavádějí pomaleji. Přihlašování proto ještě dlouho zůstane směsí několika metod.
Passkeys nejsou doplněk k heslům, ale první vážná kandidatura na jejich nástupce.
Firmy řeší hlavně riziko, ne pohodlí
Ve firemním prostředí má přechod jinou logiku než u osobních účtů. Organizace nesledují jen rychlejší přihlášení, ale také náklady na obnovu hesel, následky phishingu a počet účtů, které musí správci zabezpečit. Když zaměstnanec použije stejné nebo podobné heslo na více místech, chyba jednoho systému může otevřít dveře k dalším službám.
Passkeys tento problém omezují tím, že tajný přihlašovací údaj není snadno přenositelný ani znovu použitelný. Útočník nemůže jednoduše zkopírovat heslo z jedné databáze a vyzkoušet ho jinde. Pro firmy je to významný rozdíl, zvlášť v době, kdy útoky často nezačínají prolomením sofistikovaného systému, ale krádeží přihlašovacích údajů konkrétního člověka.
Passkeys už nasadilo nebo právě zavádí pro zaměstnanecké přihlašování 68 procent organizací. Plně bezheslového přihlašování však dosáhlo jen 28 procent z nich. Tento rozdíl dobře popisuje současnou fázi přechodu: technologie je dostupná, ale provozní realita zůstává složitější.
Některé firmy musí počítat se staršími aplikacemi, sdílenými pracovními stanicemi, externími dodavateli nebo zaměstnanci, kteří nemají jednotné zařízení. Přidává se otázka obnovy přístupu. Když člověk přijde o telefon, nestačí mu poslat nové heslo e-mailem, protože právě e-mailový účet může být součástí stejného problému. Bezpečnostní systém proto musí počítat s náhradními zařízeními, správou identity a ověřeným procesem obnovy.
Technologie sama o sobě žádnou organizaci nespasí. Špatně nastavené procesy mohou vytvořit nové slabé místo i kolem velmi odolného přihlašovacího standardu.
Proč hesla ještě nezmizí
Přechod brzdí také skutečnost, že passkeys nezrušily všechny phishingem napadnutelné metody. V roce 2026 se 57 procent organizací, které už passkeys zavedly, při běžném přihlašování stále opíralo o metody ohrožené phishingem. Nový způsob tedy často funguje vedle hesel, SMS kódů nebo jednorázových ověřovacích aplikací.
Takové soužití je pochopitelné. Přístupový klíč může být bezpečnější, ale uživatel potřebuje možnost přihlásit se i z nového zařízení, při poruše telefonu nebo k účtu, který moderní standard zatím nepodporuje. Záložní cesta proto nesmí být tak slabá, že obejde veškerou ochranu jediným odcizeným kódem.
Důležitou roli hraje i platforma. Lidé se pohybují mezi různými operačními systémy, prohlížeči a zařízeními. Passkey uložený v jednom ekosystému musí být pro uživatele dostupný i ve chvíli, kdy přejde k jinému počítači nebo telefonu. Technické standardy se s tím snaží vypořádat, ale běžný člověk nechce studovat, kde je jeho klíč uložený a jak se obnovuje.
Budoucnost přihlašování proto nebude představovat jeden náhlý okamžik, kdy všichni smažou svá hesla. Spíš půjde o pomalé přesouvání odpovědnosti: od uživatele, který si musí pamatovat dlouhý řetězec znaků, k zařízení a službě, které ověří jejich vzájemnou důvěru. Heslo zůstane ještě nějaký čas jako záloha, pozůstatek staršího modelu a nutnost pro účty, jež technologicky zaostávají.
Rozhodující nebude počet reklamních kampaní ani samotné označení passkey, ale to, zda přihlášení bez hesla bude spolehlivě fungovat ve chvíli, kdy uživatel ztratí telefon, změní platformu nebo potřebuje rychle obnovit přístup. Jakmile tento proces působí stejně přirozeně jako odemknutí telefonu, důvod vracet se k heslu začne mizet sám od sebe.